Logs e Auditoria
Toda ação relevante no PrimeForge é registrada — para prestação de contas, investigação de problemas e visibilidade do que acontece na organização. O grupo Operações → Incidentes e logs reúne essas informações em quatro páginas complementares, nesta ordem: Incidentes (o que precisa de atenção agora), Log de Alertas, Log de Auditoria (todas as ações privilegiadas) e Log de Pânico.
Esta página explica cada uma e como usá-las no dia a dia e depois de um incidente.
Incidentes
A página Incidentes é um feed unificado e cronológico dos eventos da organização que precisam de atenção — o mesmo que alimenta o bloco "Precisa atenção" do Dashboard. Ela reúne, num só lugar, os eventos de alerta (limites de CPU, memória ou disco ultrapassados), os eventos de Modo de Pânico (ativações e desativações), os deploys que falharam, os heartbeats perdidos e os servidores inacessíveis ou offline, para que você tenha uma linha do tempo única do que está acontecendo agora.
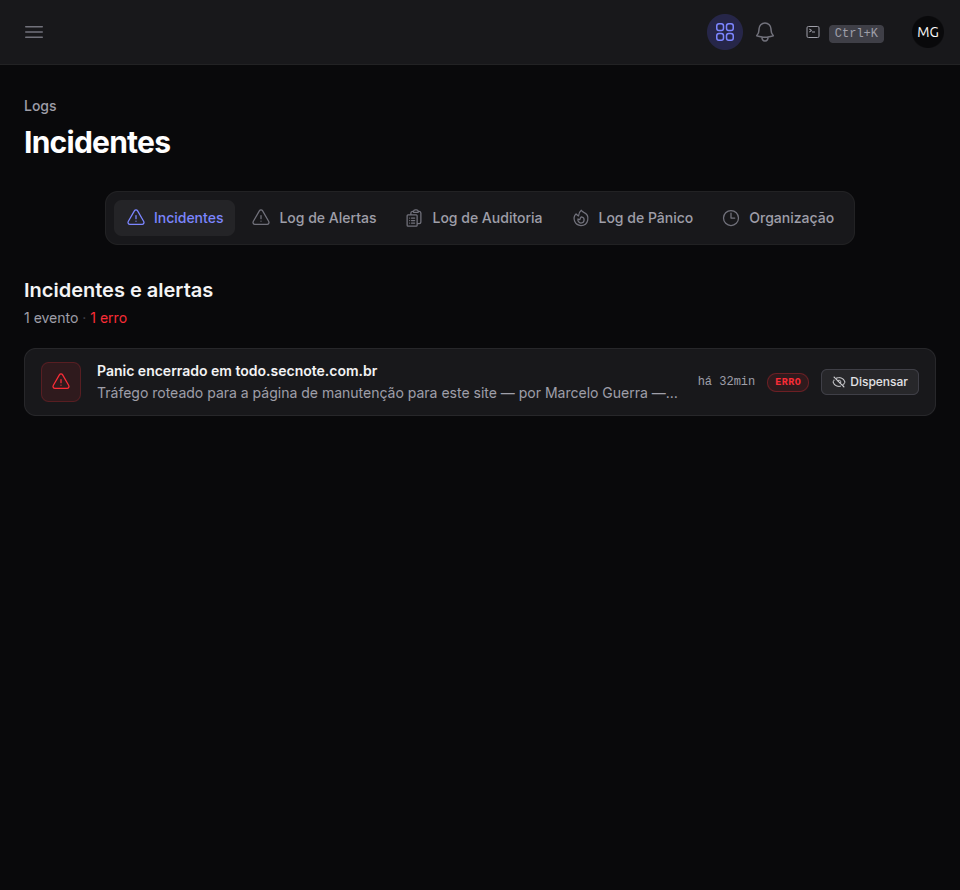
O feed é codificado por severidade (INFO / AVISO / ERRO), com blocos coloridos e selos, o que torna fácil distinguir um aviso rotineiro de um problema crítico, e cada linha leva ao servidor ou ao site de origem. Várias linhas trazem a ação que resolve o problema ali mesmo, sempre com uma confirmação: Reconhecer e Resolver um alerta, Desativar pânico, Repetir deploy.
Admin ou acima pode Dispensar incidentes individuais que não exigem ação, ou Dispensar todos de uma vez; Mostrar dispensados os exibe de novo, com a opção Restaurar. A dispensa é por organização e reversível — se a origem do incidente disparar de novo, a linha reaparece.
Use os Incidentes como o seu primeiro ponto de parada quando algo parece errado: ele condensa alertas e pânicos recentes em uma visão que responde rapidamente "o que aconteceu e quando".
Log de Auditoria
A página Log de Auditoria é a trilha completa e imutável de todas as ações privilegiadas da organização. Ela absorveu o antigo feed de "Atividade da Organização" e ganhou busca livre, então há um só lugar para procurar o que aconteceu. Para cada ação, o registro guarda:
- Quem — qual membro da equipe executou a ação.
- O quê — o tipo de ação (criar, atualizar, apagar, deploy, pânico, instalação de serviço etc.).
- Quando — a data e a hora exatas.
- Detalhes — os metadados relevantes (nome do servidor, domínio do site, chave alterada etc.).
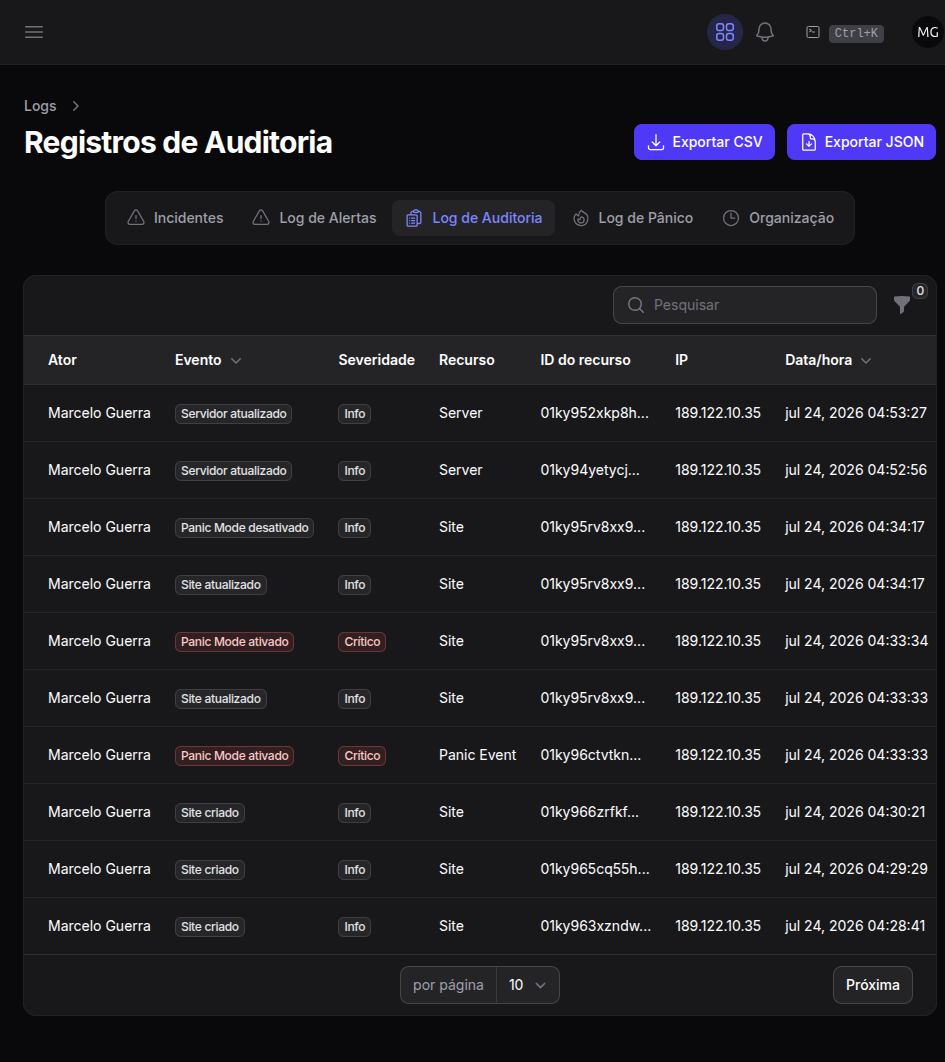
Entre as ações rastreadas estão:
- Operações de servidor — criação, exclusão, provisionamento, mudanças de configuração e reconexão forçada.
- Operações de site — criação, exclusão, deploy, edições de variáveis de ambiente, toggles de serviço e habilitação/desabilitação do deploy automático.
- Operações de equipe — adição de membro, mudança de papel, transferência de propriedade e remoção.
- Operações de segurança — adição/remoção de chaves SSH (com o resultado da propagação entre servidores) e criação/revogação de chaves de API.
- Operações de serviço — instalação, desinstalação, atualização e reinício de serviços bare-metal.
- Modo de Pânico — ativação e desativação, com datas e horários.
O log de auditoria é somente leitura e não pode ser modificado nem apagado por nenhum usuário, incluindo o Owner. Use-o para descobrir quem fez um deploy e quando, investigar mudanças não autorizadas, revisar alterações de variáveis de ambiente, acompanhar a atividade dos membros e confirmar que uma revogação de chave SSH se propagou a todos os servidores.
O que você enxerga aqui depende do seu papel: um Viewer não lê a auditoria; um Admin não vê as ações reservadas ao proprietário; um Developer não vê as categorias de Segurança, Acesso e Cobrança. A mesma regra vale para os feeds de Atividade por servidor e por site, que são recortes desta mesma trilha.
Cadência de revisão
- Semanalmente — procure por deploys inesperados ou mudanças de ambiente fora do comum.
- Após um incidente — reconstrua a linha do tempo das ações que levaram ao problema.
- Em mudanças de equipe — confirme que o acesso foi corretamente concedido ou revogado.
Log de Alertas
O Log de Alertas lista os eventos disparados pelas suas regras de alerta, com a regra de origem, o servidor afetado, a métrica e o valor que quebrou o limite, a severidade e o status. É ali que você Confirma (status Reconhecido), Resolve ou Dispensa um alerta. Os detalhes estão em Alertas e Monitoramento.
Log de Pânico
O Log de Pânico registra cada ativação e desativação do Modo de Pânico — quando o "kill-switch" de emergência foi acionado em um site, por quem e por quanto tempo o tráfego ficou bloqueado, com link para o site e para o editor da página de manutenção. As mesmas entradas aparecem, resumidas, na página de Incidentes; o Log de Pânico oferece a visão dedicada e detalhada dessas ocorrências.
Para entender como o Modo de Pânico funciona e como ativá-lo, veja a página Modo de Pânico.
Próximos passos
- Alertas e Monitoramento — as regras que geram os eventos que aparecem no feed de Incidentes.
- Notificações — receba esses eventos por webhook, Email, Telegram ou Discord.
- Modo de Pânico — o kill-switch de emergência cujo histórico vive neste grupo.