Terminal
O Terminal dá a você um shell direto no navegador, sem precisar abrir SSH a partir da sua máquina. O PrimeForge inicia uma sessão PTY (pseudo-terminal) no servidor através do Agent — o binário Go que roda em cada servidor gerenciado — e transmite essa sessão para o painel por WebSocket. Você digita no navegador e os comandos rodam no servidor, em streaming, como em um terminal comum.
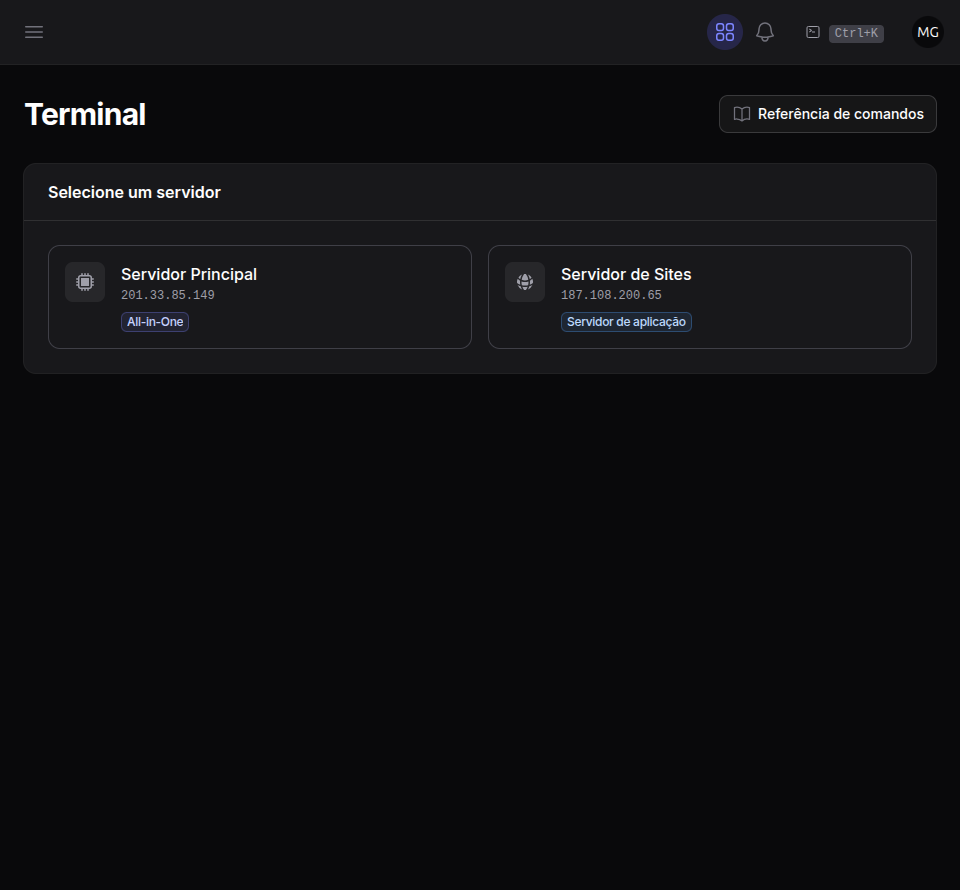
O terminal do servidor
Você abre o terminal em Operações → Terminal no menu do topo (papel Developer ou acima). A página tem um seletor de servidor no topo: escolha qualquer servidor pronto da sua organização e a sessão abre naquele servidor; servidores que não podem abrir uma sessão agora aparecem à parte, como indisponíveis. Cada servidor pronto também traz um atalho Terminal no grupo Rede e segurança da sua própria sub-navegação — e o Dashboard (Abrir terminal) e a paleta de comandos também levam até lá. A sessão expira por inatividade; Reconectar abre uma nova, e Desconectar encerra a atual.
Alguns pontos importantes:
- Sem SSH da sua parte — a sessão não usa uma conexão SSH saindo do seu computador. Ela é aberta pelo Agent que já está no servidor e chega até você tunelada pelo painel. Você não precisa configurar chaves nem liberar portas na sua máquina.
- Streaming em tempo real — a saída aparece conforme os comandos rodam, como em qualquer terminal.
- É um shell de verdade — você navega pelos arquivos, inspeciona logs, checa serviços e roda comandos administrativos no host, dentro do que o servidor permite.
Como exemplo, no ambiente da Empresa XPTO você poderia abrir o terminal no Servidor Principal (All-in-One) para inspecionar os serviços de banco e Redis, ou no Servidor de Sites (App Server) para olhar os processos dos sites — pools php-fpm, unidades systemd e os vhosts do nginx.
O terminal por site
Além do terminal do servidor, cada site tem seu próprio terminal, aberto pelo link Terminal no cartão Servidor da página Visão geral do site (ou pela paleta de comandos). A sessão conecta ao servidor que hospeda o site, e a página traz scripts prontos que levam você ao contexto exato da aplicação, sem que você precise trocar de usuário na mão nem descobrir o caminho da release:
- Abrir Shell — um shell bash como o usuário Linux dedicado do site, dentro da release ativa.
- Artisan Tinker — uma sessão do Laravel Tinker como o usuário do site (sites Laravel).
- Logs do Site e Log do Laravel — acompanham os logs mais recentes da aplicação (o segundo, em sites Laravel).
- Versões do Node e Scripts do npm — mostram as versões de
node/npmque o site usa e os scripts dopackage.jsonda release ativa (sites Node.js e Next.js).
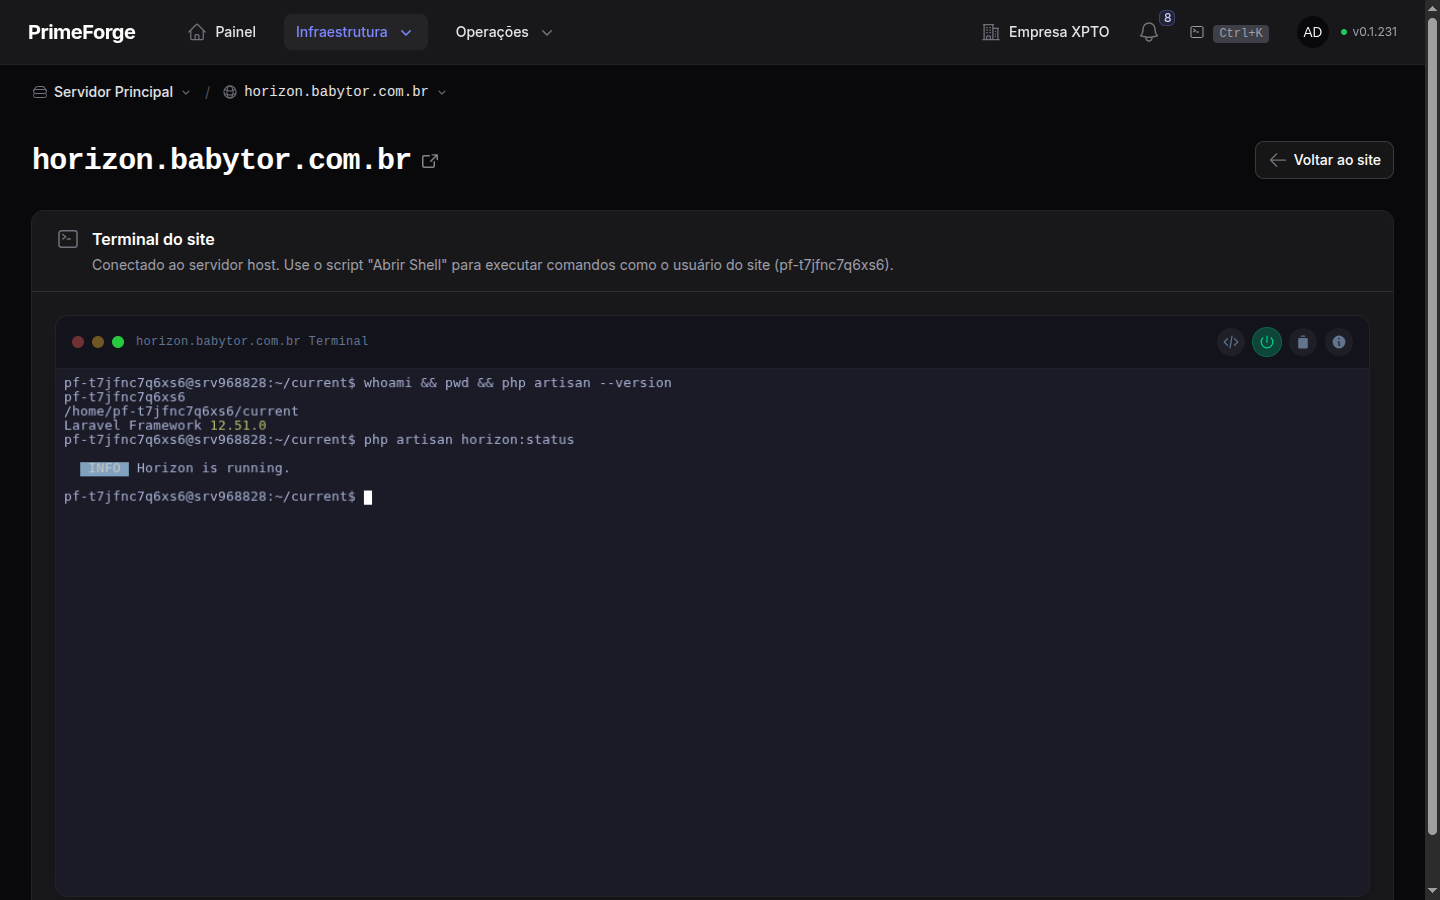
Use o terminal por site quando quer rodar comandos interativos no contexto da aplicação — um php artisan tinker, inspecionar o .env efetivo, checar dependências instaladas. Para um comando pontual cuja saída você quer guardar, a página Comandos do site é mais simples e não abre um shell.
Limites de sessão
Terminais consomem recursos e abrem um canal privilegiado, então há limites em vigor para mantê-los seguros e sob controle:
- Encerramento por inatividade — a sessão fecha automaticamente após 15 minutos sem atividade. Se você deixar o terminal aberto e esquecido, ele se encerra sozinho.
- Máximo de sessões simultâneas — no máximo 3 sessões por servidor ao mesmo tempo, um limite garantido pelo próprio Agent. Se você já tem três abertas naquele servidor, feche uma antes de abrir outra.
- Tudo é auditado — cada sessão fica registrada no Log de Auditoria (quem abriu, quando e em qual servidor), então há uma trilha de auditoria de todo acesso via terminal.
O terminal executa comandos reais no servidor ou no ambiente do site, com privilégios administrativos. Trate cada sessão com o mesmo cuidado de um acesso SSH direto — um comando destrutivo aqui tem o mesmo efeito que teria em um SSH.
Próximos passos
- Deploys e Rollback — o caminho automatizado, sem entrar no terminal
- Daemons e Workers — os processos supervisionados que você inspeciona pelo terminal
- Modo de Pânico — tirar um site do ar imediatamente em uma emergência